HTTP-Header-Kontrolle im Browser für Entwickler und Tester
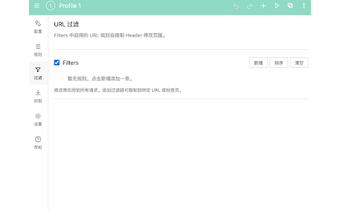
HeaderProxy - HTTP-Header-Regeln, von headerproxy.com, ist eine Chrome-Erweiterung, die Webentwicklern und Sicherheitsforschern präzise Kontrolle über HTTP-Header während der Entwicklung bietet. Es fängt Anfragen und Antworten ab und ändert die Header sofort, sodass Teams Browserumgebungen simulieren, CORS umgehen, Sicherheitsheader testen und APIs debuggen können, ohne den Servercode zu ändern. Die App verwendet regelbasierte Verwaltung und unterstützt Wildcard- und reguläre Ausdrucksbereich, was sie für Entwickler, QA-Ingenieure und Sicherheitsfachleute geeignet macht, die einen Proxy-Workflow im Browser bevorzugen.
Welche Entwicklungstasks vereinfacht HeaderProxy?
HeaderProxy fungiert als lokaler Proxy im Browser und unterstützt sowohl die Bearbeitung von ausgehenden Anfragen als auch von eingehenden Antwort-Headern, was es praktisch für Aufgaben wie CORS-Workarounds, API-Debugging und Tests von Sicherheits-Headern macht. Seine duale Unterstützung für Anfragen/Antworten ermöglicht es Entwicklern, verschiedene Client-Umgebungen zu simulieren und das Serververhalten zu beobachten, ohne den Servercode zu ändern, sodass gängige Debugging-Iterationen innerhalb der Entwicklungsumgebung bleiben.
Wie verhält es sich während aktiver Debugging-Sitzungen?
Die Erweiterung bietet eine leichtgewichtige Benutzeroberfläche, die für schnelle Debugging-Sitzungen konzipiert ist, und verwendet ein lokal-priorisiertes Modell, das Regeln innerhalb der Netzwerkschicht des Browsers anwendet. Da Regeln im Browser ausgeführt werden, anstatt den Datenverkehr über einen externen Dienst zu leiten, unterstützt HeaderProxy kurze, iterative Arbeitsabläufe mit minimalen externen Rundreisen, was sich für Ad-hoc-Tests und schnelle Header-Experimente während der Seitenentwicklung eignet.
Wie flexibel und präzise ist sein Regelwerk?
Das Regelmanagement konzentriert sich auf Genauigkeit und Kontrolle. Die App bietet:
- Wildcard- und reguläre Ausdrucks-URL-Abgleich für präzises Targeting,
- Scoping nach HTTP-Methode (GET, POST usw.),
- Pro-Regel-Umschalter, um Regeln ohne Löschung zu aktivieren oder zu deaktivieren,
- Import/Export von Regelkonfigurationen als JSON zur Wiederverwendung.
Diese Kombination unterstützt komplexe Abgleiche und wiederholbare Testaufbauten für skriptbasierte Szenarien und QA-Durchläufe.
Wer integriert HeaderProxy in sein Toolset und wo passt es hinein?
HeaderProxy richtet sich an Webentwickler, QA-Ingenieure und Sicherheitsfachleute, die in Chromium-basierten Desktop-Browsern arbeiten. Es ist für Chrome und andere Chromium-Browser wie Edge, Brave und Opera verfügbar, sodass Teams, die auf diese Familie standardisieren, es in ihre Browser-Workflows integrieren können. Die Erweiterung hält Konfigurationen lokal im Browserprofil, was mit Entwicklern übereinstimmt, die browserbasierte Werkzeuge gegenüber systemweiten Proxys bevorzugen.
Am besten für browserzentriertes Debugging, nicht für systemweite Paketaufnahme
HeaderProxy ist eine praktische Wahl für Entwickler und Tester, die schnelles, browserbasiertes Header-Testing und lokale Regelverwaltung bevorzugen. Es tauscht die Tiefe vollständiger, systemweiter Proxy-Suiten gegen einen kompakten In-Browser-Workflow; Teams, die eine paketgenaue Erfassung, netzwerkweite Weiterleitung oder Out-of-Band-Analyse benötigen, sollten es mit einem dedizierten Proxy-Tool oder -Gerät kombinieren.